

Le 16 septembre 2026, à 17 h en France métropolitaine, Encrypt The Mempool #10 remet le chiffrement temporaire des transactions Ethereum au centre des débats. L’objectif est de réduire les attaques qui exploitent les ordres visibles avant leur exécution.
Les propositions EIP-8105 et EIP-8184, dite LUCID, restent au statut Draft. Elles dessinent une protection possible pour la DeFi, sans faire d’Ethereum une blockchain privée ni une fonctionnalité déjà acquise.
Points clés sur l’actualité Ethereum :
- Un mempool chiffré pourrait empêcher les bots de lire un swap avant que son ordre soit engagé.
- EIP-8105 et EIP-8184 proposent deux architectures encore concurrentes.
- La révélation des clés peut créer un nouveau point de confiance et de censure.
Ethereum veut masquer l’intention avant le bloc
Le changement étudié concerne les secondes précédant l’inclusion d’une transaction. Le résultat exécuté resterait public et vérifiable sur la blockchain Ethereum.
Le mempool rend les swaps exploitables
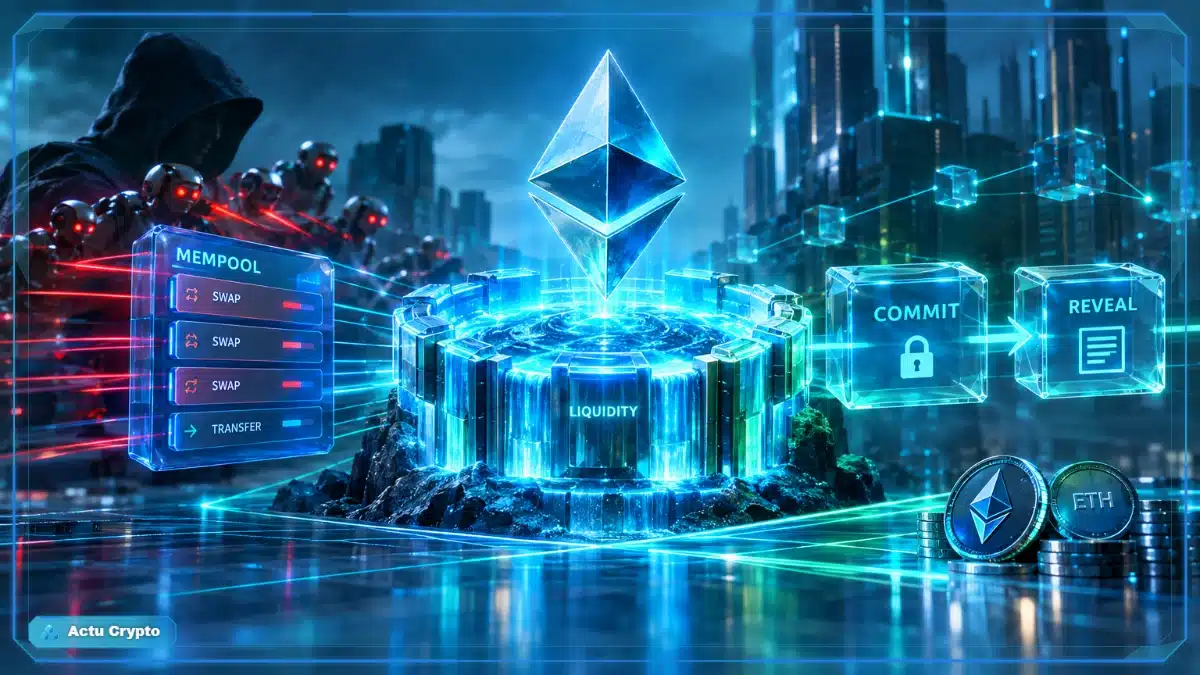
Dans le canal public traditionnel, une transaction attend dans le mempool Ethereum avant son inscription dans un bloc. Cette transparence soutient un accès ouvert à l’espace de bloc, mais elle expose aussi une intention économique.
Lors d’un swap DeFi important, des bots Ethereum détectent l’ordre et en évaluent l’effet sur le prix. Ils tentent ensuite de le devancer. Le front-running Ethereum vise précisément cet avantage obtenu avant l’exécution.
Le principe du commit-before-reveal
Le mécanisme recherché est simple dans son idée : engager d’abord l’ordre ou l’inclusion, révéler ensuite le contenu. Un constructeur ne devrait plus lire un swap avant de réorganiser ses propres transactions autour de lui.
Cette protection viserait surtout les ordres sensibles à la liquidité des utilisateurs d’ETH et des protocoles de DeFi Ethereum. Une transaction ETH classique entre deux adresses présente moins de risques qu’un échange volumineux.
LUCID et EIP-8105 ne résolvent pas le même problème
Les deux textes cherchent à maintenir un flux public, mais ils masquent temporairement les données utiles aux extracteurs de valeur. Ils diffèrent toutefois dans le rôle attribué aux clés et au protocole.
EIP-8184 sépare ordre et exécution
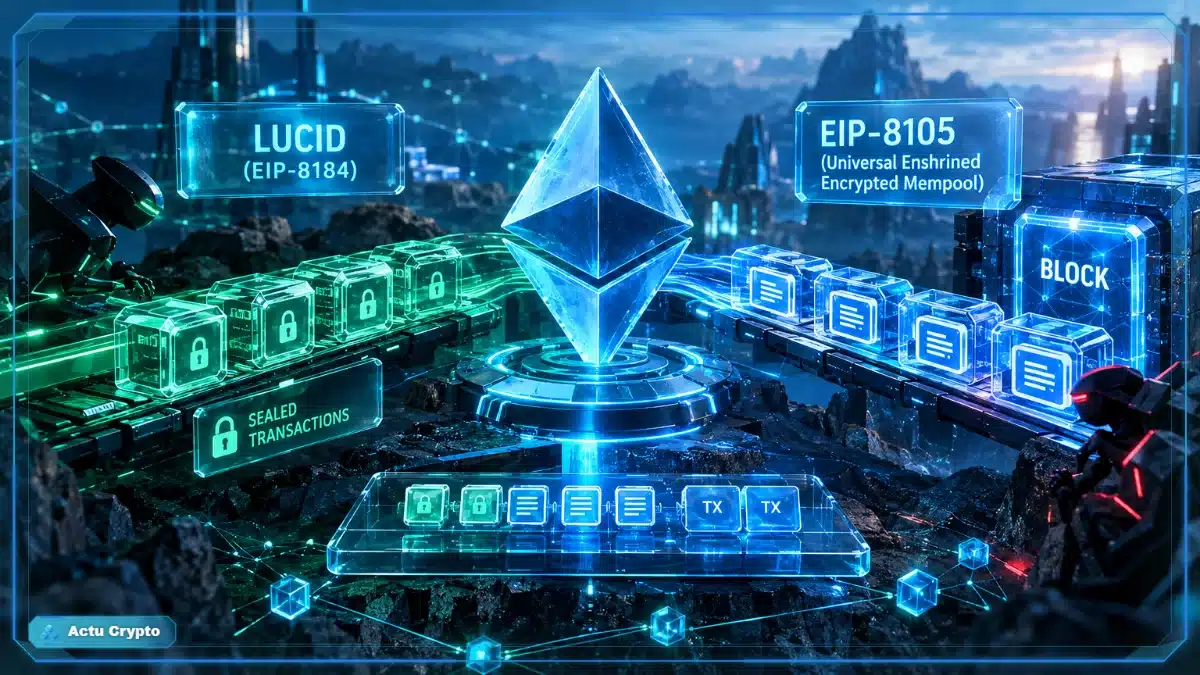
EIP-8184, également appelée LUCID, introduit les « sealed transactions », ou transactions scellées. Une enveloppe chiffrée circule d’abord dans le réseau. Une étape d’engagement révèle ensuite le contenu exécutable.
Dans l’architecture décrite, la transaction entre dans un bloc. Le bloc suivant la déchiffre et l’exécute. Cette séparation raccourcit la fenêtre d’une sandwich attack. Un bot y achète avant le swap d’un utilisateur, puis revend juste après.
Plusieurs technologies restent envisagées
EIP-8105, intitulée Universal Enshrined Encrypted Mempool, vise un cadre intégré au protocole, indépendant d’une primitive unique. Le texte envisage le chiffrement à seuil, le MPC et les TEE. Il cite aussi le delay encryption et des formes de chiffrement homomorphe.
Les transactions Ethereum en clair continueraient d’exister. Cette coexistence éviterait d’imposer une mécanique lourde à tous les usages. Elle permettrait aussi aux wallets de choisir un chemin adapté. C’est utile à tout wallet crypto qui achemine une opération sensible.
Ethereum face au risque des fournisseurs de clés
Le chiffrement limite les fuites d’information. Reste une question décisive : qui publie la clé qui déchiffre la transaction au bon moment ? C’est le point le plus délicat des échanges d’Encrypt The Mempool.
Révéler trop tôt ou trop tard
Une clé publiée prématurément rendrait de nouveau l’opération lisible avant que l’ordre soit protégé. Les stratégies de MEV Ethereum liées au front-running pourraient alors revenir par cette porte.
À l’inverse, un fournisseur qui retient une clé bloque ou retarde l’exécution. EIP-8105 reconnaît ce risque de confiance. Les pistes évoquées associent garanties cryptographiques, incitations économiques et règles de gouvernance, sans solution finale arrêtée.
Le permissionless reste le test central
Le 16 septembre, l’ordre du jour prévoit d’examiner une éventuelle allowlist qui révélerait les clés sans remettre en cause un accès permissionless. Restreindre fortement les opérateurs peut limiter les révélations malveillantes, mais concentrerait aussi le pouvoir.
Les chercheurs doivent aussi mesurer la résistance des choix cryptographiques dans la durée, notamment face aux contraintes post-quantiques. La sécurité Ethereum ne repose donc pas sur le seul chiffrement. Le réseau doit pouvoir remplacer ou diversifier ses mécanismes sans se fermer.
La réunion du 16 septembre donnera un premier tri
La réunion ne constitue ni un vote de hard fork ni une date de déploiement. Elle doit aider les équipes à réduire le nombre d’options techniques et à préciser les compromis acceptables.
EIP-8105 et EIP-8184 restent des Drafts. Aucun hard fork Ethereum approuvé ne les intègre. L’actualité Ethereum concerne donc une phase de conception. Aucune mise à jour n’est imminente pour les détenteurs d’ETH.
La lecture changera si le groupe adopte un modèle précis de révélation des clés. Ce modèle devrait prévenir la publication anticipée et la rétention. Ce choix déterminera si le mempool Ethereum peut rester public et mieux protéger certaines transactions.
FAQ : Ethereum, adoption institutionnelle et valorisation
Il vise à réduire l’exploitation des transactions visibles avant leur exécution. La réunion Encrypt The Mempool #10 du 16 septembre 2026 traite des choix nécessaires pour transformer cette idée en spécification robuste. Le sujet compte pour la DeFi, où l’ordre d’un swap peut modifier le prix et attirer des stratégies automatisées.
EIP-8184 propose des transactions scellées révélées après un engagement d’ordre. EIP-8105 décrit un cadre de mempool chiffré compatible avec plusieurs systèmes de gestion des clés. Les deux propositions cherchent à limiter le front-running, mais restent au statut Draft et peuvent encore évoluer fortement.
Le chiffrement ne supprime pas toutes les formes de MEV. Les arbitrages et liquidations liés à l’état public de la chaîne peuvent demeurer possibles. Le modèle doit aussi éviter qu’un petit nombre de fournisseurs de clés obtienne un contrôle excessif ou puisse retarder les transactions.
Disclaimer : Cet article est fourni à titre informatif et ne constitue pas un conseil en investissement. Les cryptomonnaies sont des actifs volatils. Faites vos propres recherches avant toute décision.