
Le hack Binance du 29 octobre 2026 a provoqué des sorties non autorisées évaluées à environ 6,3 milliards de dollars. Ce piratage crypto soulève une question majeure. Comment plusieurs portefeuilles crypto ont-ils signé sans fuite généralisée de clés établie ?
Le FBI attribue désormais l’attaque au groupe nord-coréen TraderTraitor. Les analyses blockchain décrivent des autorisations préalablement signées et des mouvements coordonnés. Pourtant, Binance n’a pas encore publié de conclusion technique définitive sur l’accès initial.
À retenir
- Le hack Binance a touché plusieurs réseaux ; TRM Labs retrace environ 6,36 milliards de dollars transférés.
- Une délégation Ethereum EIP-7702 figure dans ce piratage crypto, mais ne suffit pas à expliquer toutes les chaînes.
- Binance annonce 95 % des actifs affectés reconstitués, sans prétendre avoir récupéré 95 % du butin.
Hack Binance : une offensive coordonnée sur plusieurs blockchains
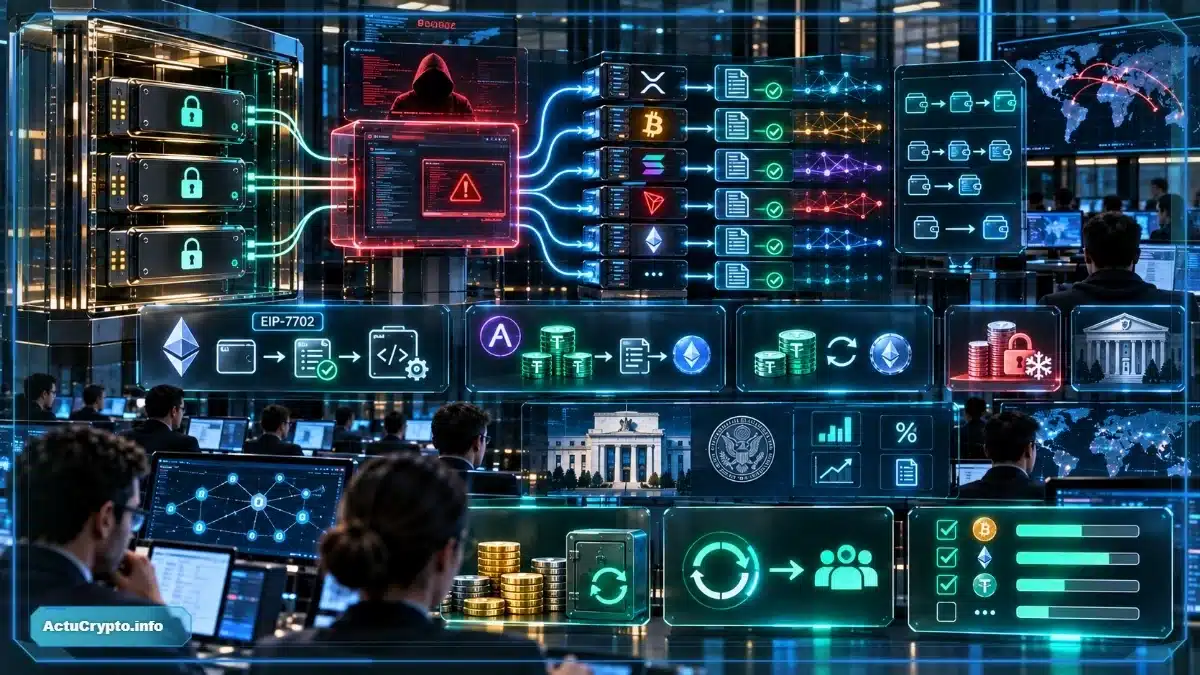
Selon TRM Labs, la préparation du hack Binance remontait au moins à 36 heures avant les premiers transferts. Les pirates ont financé des portefeuilles et testé un programme automatisé. Le 29 octobre, vers 20 h 05 UTC, cinq portefeuilles Binance ont transféré 233,46 millions de XRP.
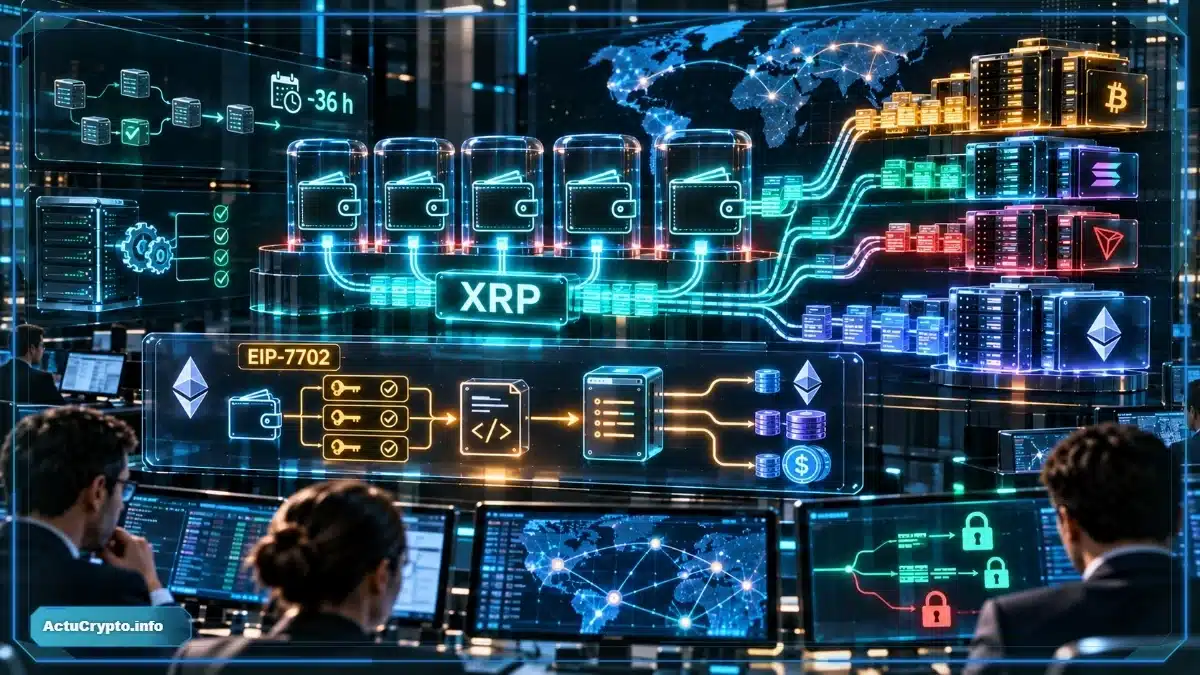
Les transferts commencent sur le réseau XRP
Dans la demi-heure suivante, des fonds ont quitté plusieurs réseaux, notamment Bitcoin, Solana, Tron et Ethereum. TRM Labs recense environ 18 270 BTC transférés. Les estimations couvrent dix chaînes chez TRM, contre onze chez Elliptic, selon leurs périmètres. Ce piratage crypto ne correspond donc pas à une transaction isolée. Le hack Binance révèle une coordination inhabituelle des opérations.
Ethereum : le rôle précis des autorisations EIP-7702
Sur Ethereum, l’enquête décrit un mécanisme particulier du hack Binance. La fonctionnalité EIP-7702 permet à un compte classique de déléguer son comportement à un contrat programmable. Les attaquants disposaient de cinquante autorisations valides, signées pour différents compteurs de transactions, appelés nonces. Une seule autorisation adaptée suffisait à installer la délégation.
Le contrat contrôlé par les pirates aurait ensuite transféré environ 167 464 ETH et 63 autres tokens. Il aurait aussi continué à vider certains dépôts ultérieurs et permis le déplacement de 823 millions d’USDC. Ce piratage crypto démontre un risque lié aux permissions. Toutefois, EIP-7702 n’explique pas les signatures obtenues sur toutes les autres blockchains touchées par le hack Binance.
Pourquoi ce piratage crypto ne prouve pas un vol de clés
Binance a initialement évoqué l’ordinateur compromis d’un ingénieur DevOps et l’accès possible à un conteneur de service. L’entreprise indiquait ne disposer d’aucune preuve de fuite de clés privées. Ce constat ne démontre pas que les clés étaient absolument hors de portée. Il signifie seulement qu’une extraction généralisée n’avait pas été établie au moment du communiqué.
Des signatures valides malgré des contrôles internes
TRM Labs considère qu’un accès aux systèmes demandant les signatures pourrait expliquer la simultanéité des opérations. Le hack Binance pose donc une question de sécurité opérationnelle : qui peut préparer, autoriser et exécuter une transaction ? Un piratage crypto peut utiliser des signatures authentiques sans compromettre les règles mathématiques de la blockchain. Le mécanisme initial reste soumis à l’enquête.
Stablecoins convertis et protocoles DeFi utilisés
Après le hack Binance, les attaquants ont cherché à échanger rapidement des stablecoins pouvant être gelés. TRM Labs décrit la vente d’environ 325 millions d’USDT contre 122 300 ETH, avec un prix défavorable. Une autre adresse aurait déposé 60 millions d’USDT sur Aave pour emprunter environ 19 760 ETH. Utiliser Aave ne signifie pas que le protocole ait été piraté.
Ce piratage crypto illustre une course entre conversions et immobilisations des fonds. Les émetteurs de stablecoins peuvent parfois bloquer des adresses ; Bitcoin ne possède pas d’émetteur comparable. Au 1er novembre, Elliptic recensait environ 2,85 milliards de dollars gelés ou saisis. Dans le hack Binance, un gel empêche certaines opérations, mais ne garantit pas une restitution effective.
Hack Binance : ce que les clients doivent encore vérifier
Le 31 octobre, le FBI a attribué ce piratage crypto à TraderTraitor, groupe lié à la Corée du Nord. Cette attribution n’identifie pas les participants. Ce piratage crypto exige toujours un rapport technique détaillé de Binance. Les autorités suivent notamment les conversions vers Ethereum et les services d’échange décentralisés.
Binance affirme avoir reconstitué 95 % des actifs touchés au 1er novembre. Ce chiffre concerne des achats et des ressources propres mobilisées pour remplacer les avoirs manquants. Il ne représente pas 95 % des cryptomonnaies récupérées auprès des auteurs du hack Binance. La distinction évite de confondre couverture des clients et résultat des enquêtes sur ce piratage crypto.
Les retraits ont commencé à reprendre progressivement le 1er novembre, selon les réseaux et les actifs. Ce piratage crypto peut encore retarder certaines opérations. Le hack Binance impose aussi de lire les preuves de réserves avec prudence. Elles documentent des avoirs déclarés. Elles ne constituent pas un audit complet des dettes et des risques.
La prochaine étape sera la publication des causes techniques, des contrôles corrigés et des montants réellement restitués. Ces données permettent de contrôler certaines affirmations sans résoudre toutes les inconnues. Séparer les autorisations entre chaînes pourrait limiter de futures attaques. Mais aucun dispositif ne supprime tout risque de piratage crypto. Le hack Binance montre surtout que la protection d’une clé dépend également des systèmes autorisés à l’utiliser.
Le hack Binance révèle une vulnérabilité potentielle des circuits de signature, encore à expliquer complètement. Après ce piratage crypto, les preuves techniques compteront davantage que les annonces.
FAQ : hack Binance et sécurité des portefeuilles
Non. Binance indique ne pas avoir établi une fuite généralisée ; l’origine des autorisations valides reste étudiée.
Cette fonction a permis une délégation Ethereum à un contrat contrôlé par l’attaquant, selon les analyses techniques.
Non. Les 95 % annoncés correspondent aux actifs remplacés ou reconstitués, pas à une récupération équivalente.
Article informatif, sans conseil financier. Les cryptomonnaies comportent des risques ; chiffres et conclusions techniques peuvent évoluer.
Sources : FBI ; TRM Labs ; Elliptic ; Binance, enquête ; Binance, retraits.