

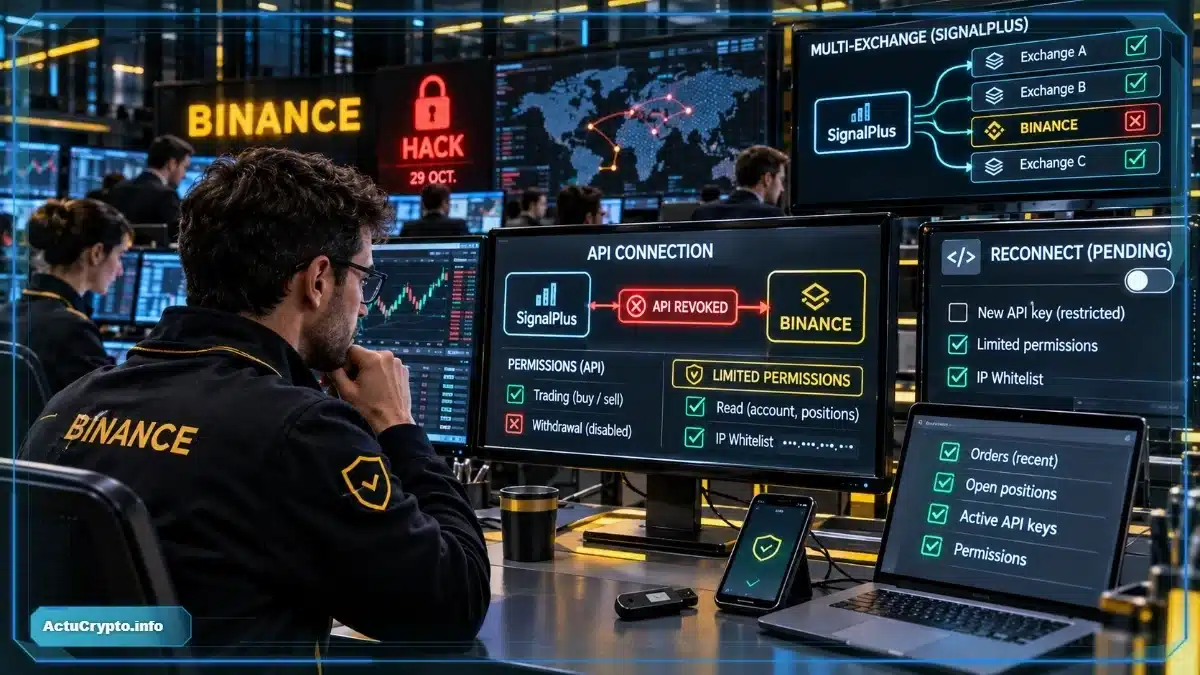
Binance a révoqué le 5 novembre 2026 toutes les clés API associées au service SignalPlus. Cette mesure préventive suit le signalement d’un problème potentiel chez ce fournisseur. La plateforme crypto affirme que ses systèmes restent intacts. L’alerte relance toutefois les questions de sécurité crypto concernant les services connectés.
Aucune exploitation et ni perte financière liée à SignalPlus confirme une corrélation à cette date, selon les informations publiques consultées. Pour les clients concernés, l’enjeu immédiat consiste à contrôler les autorisations et les opérations récentes. Une clé API peut exposer un compte sans donner accès aux retraits.
À retenir sur Binance et SignalPlus
- Binance a supprimé les connexions API SignalPlus par précaution, sans signaler de compromission de sa propre infrastructure.
- Une clé permettant de trader pourrait provoquer des pertes même si les retraits restent interdits.
- La sécurité crypto exige de vérifier les ordres, les positions et les autorisations sur chaque exchange utilisé.
Binance coupe SignalPlus pour limiter les risques
Binance indiquela suppression de toutes les clés API liées à SignalPlus, après une alerte sur sa sécurité. La décision coupe l’accès du prestataire aux comptes concernés sur cet exchange. La décision relève de la sécurité crypto préventive, sans prouver une exploitation des identifiants. Aucune publication en ce jour sur le nombre de clés supprimées ni montant exposé.
Ce que confirme la révocation du 5 novembre
Cette réponse illustre une stratégie de confinement : interrompre une autorisation avant un rapport technique complet. Dans la sécurité crypto, un délai de réaction peut être déterminant. Binance précise que les fonds des utilisateurs restent en sécurité. La sécurité crypto impose aussi d’examiner les activités déjà enregistrées.
Pourquoi une clé API ne ressemble pas à un mot de passe
Une API permet à un programme externe de consulter certaines données ou de transmettre des instructions. Les droits dépendent des paramètres accordés par l’utilisateur. Chez Binance, des permissions distinctes contrôlent notamment la lecture des informations et le trading. Une clé limitée à la lecture présente un risque différent d’une clé autorisant les ordres.
Une application ne doit recevoir que les permissions indispensables à son fonctionnement. Cette discipline, appelée principe du moindre privilège, améliore la sécurité crypto. Des autorisations anciennes ou inutilisées multiplient les points d’entrée potentiels. L’exchange recommande des restrictions d’adresses IP pour réduire les usages possibles d’une clé compromise.
Sécurité crypto : les dangers d’un trading non autorisé
Désactiver les retraits constitue une protection utile, mais elle ne bloque pas toutes les actions automatisées. Une clé autorisant le trading peut permettre de placer ou d’annuler des ordres. Si elle était détournée, des opérations contraires aux instructions du titulaire deviendraient possibles. Aucun cas d’abus de ce type n’est confirmé dans l’alerte SignalPlus.
Des pertes possibles sans transfert vers un portefeuille externe
Sur un marché peu liquide, une transaction importante peut subir un prix d’exécution défavorable. L’effet de levier accentue aussi les pertes potentielles. Ainsi, la sécurité crypto ne se limite pas à bloquer les sorties de fonds. Elle implique de surveiller les positions, les ordres ouverts et les permissions de chaque outil relié à Binance.
Pourquoi l’alerte concerne aussi les autres exchanges
Changpeng Zhao, cofondateur de Binance, recommande de révoquer les clés SignalPlus utilisées ailleurs. Une suppression locale ne neutralise pas une autorisation créée sur un autre exchange. Chaque plateforme gère son propre dispositif d’accès. En sécurité crypto, cette fragmentation impose un contrôle sur chaque exchange utilisé.
Le risque potentiel dépend notamment des droits accordés et des protections de chaque intermédiaire. La sécurité crypto devient alors une chaîne de confiance entre utilisateur, exchange et prestataire. La sécurité crypto suppose des mesures propres à chaque plateforme. Attention, ce n’est pas tous les comptes connectés à SignalPlus, qui auraient rencontré des failles.
Que doivent vérifier les utilisateurs de Binance ?
Première étape : ouvrir directement le site ou l’application officielle de Binance, sans lien reçu. Examiner les positions ouvertes, les ordres en attente et l’historique récent. Une opération inconnue doit être documentée avec ses horaires, montants et références. Contacter ensuite le support officiel, sans divulguer ses secrets d’authentification.
Deuxième étape : consulter la gestion des API et identifier les clés toujours actives. Supprimer celles qui ne servent plus. Vérifier les permissions des autres outils connectés. Binance demande de ne pas reconnecter SignalPlus avant confirmation officielle de la résolution. Une nouvelle clé devrait employer une liste blanche IP et des droits limités.
Troisième étape : répéter ces contrôles sur les autres exchanges où SignalPlus était autorisé. Les mesures prises ici n’y sont pas automatiquement appliquées. Conserver les traces d’une activité suspecte peut faciliter les échanges avec les supports. Cette routine de sécurité crypto reste utile même sans incident avéré.
Bilan du piratage crypto de Binance
L’annonce du 5 novembre intervient après l’attaque distincte du 29 octobre contre Binance. Selon son bilan du 3 novembre, cet incident antérieur concernait environ 6,34 milliards de dollars d’actifs. Aucun lien entre les deux événements. Les assimiler reviendrait à transformer une hypothèse en fait.
Trois confirmations restent attendues : la nature du problème signalé, l’existence éventuelle d’opérations non autorisées et les conditions de reconnexion. Binance a agi avant la publication de ces éléments. La sécurité crypto dépend désormais de la transparence des fournisseurs et du contrôle exercé par leurs utilisateurs.
La coupure de SignalPlus ne démontre pas un nouveau piratage de Binance. Elle rappelle que la sécurité crypto exige des permissions minimales et des vérifications régulières.
FAQ : Binance, SignalPlus et autorisations API
Non. Binance évoque une mesure préventive après un signalement. Aucune exploitation confirmée n’est annoncée.
Oui, si ses permissions autorisent des ordres non souhaités. Leur exécution pourrait entraîner des pertes financières.
Après confirmation officielle de la résolution par SignalPlus, en limitant les droits et les adresses IP autorisées.
Contenu informatif, sans conseil financier. Le trading de cryptomonnaies comporte des risques. Les résultats de l’enquête peuvent évoluer.
Sources : Binance, annonce du 5 novembre ; Binance, gestion des API ; Documentation officielle API