


Un hack crypto a frappé Fluidkey le 19 novembre 2026. Six blockchains ont vu leurs portefeuilles piratés. Au moins 1,58 million de dollars ont rejoint des adresses liées à l’attaquant en 36 minutes. Fluidkey a suspendu ses services après les transferts non autorisés.
Le piratage Fluidkey interroge la sécurité des portefeuilles non dépositaires. Les utilisateurs conservent normalement leurs clés privées, mais le service a utilisé la transmission des transactions. La cause exacte reste inconnue au 20 novembre.
À retenir sur le hack crypto de Fluidkey :
- Bitquery attribue au moins 1,58 million de dollars à des adresses liées à l’attaquant, sans bilan officiel définitif.
- Le hack concerne Ethereum, Base, Arbitrum, Optimism, Polygon et BNB Chain.
- Les 881,6 ETH déposés dans Tornado Cash proviennent des fonds retracés, sans perte supplémentaire démontrée.
Hack crypto : 1,58 million de dollars transférés en 36 minutes
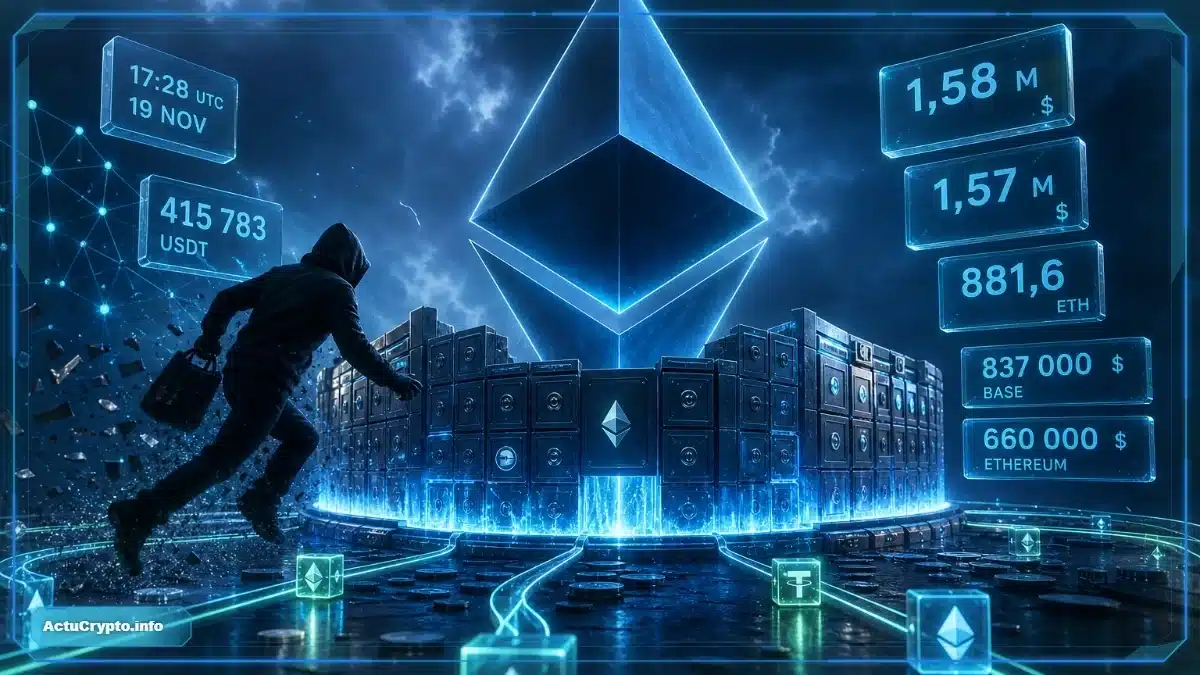
L’enquête situe les premiers transferts suspects à 17 h 28 UTC, le 19 novembre. Le dernier mouvement du service relayer intervient à 18 h 04 min 59 s. La moitié des fonds attribués à l’attaquant avait déjà été transférée après cinq minutes.
Piratage Fluidkey : une attaque éclair sur six réseaux
Base concentre environ 837 000 dollars de sorties liées à l’attaquant, contre 660 000 dollars sur Ethereum. BNB Chain, Optimism, Polygon et Arbitrum représentent le reste. Cette répartition repose sur les adresses et les transactions identifiées par Bitquery.
Une opération notable concerne 415 783 dollars en USDT provenant de deux comptes Ethereum. Bitquery rapproche plusieurs portefeuilles grâce aux transferts et aux frais de réseau. Ces liens permettent une attribution technique, pas l’identification certaine de l’auteur. L’estimation minimale pourrait évoluer.
Tornado Cash : 881,6 ETH retracés, pas un deuxième vol
Après le hack crypto, des portefeuilles collecteurs ont converti des stablecoins en Ether. Certains actifs venus de Base ont traversé les services Mayan et HiFiSwap avant de rejoindre Ethereum.
Entre 20 h 05 et 21 h 29 UTC, six adresses ont déposé 881,6 ETH dans Tornado Cash. Bitquery valorise ces dépôts à environ 1,57 million de dollars, au prix de référence de l’enquête.
Ces ETH correspondent au cheminement des fonds déjà attribués à l’attaquant. Ajouter 1,57 million aux 1,58 million initiaux serait un double comptage. Le mélangeur rend l’identification des retraits difficiles, sans révéler leur destination finale.
Des transferts de faux tokens ont aussi accompagné les mouvements. Ce procédé, appelé empoisonnement d’adresse, peut tromper un utilisateur qui copie une adresse depuis son historique.
Piratage Fluidkey : un portefeuille non dépositaire peut-il être touché ?
Fluidkey utilise des adresses furtives pour limiter le rapprochement public entre les paiements d’un même utilisateur. Chaque adresse correspond à un portefeuille intelligent Safe, associé à une clé de contrôle.
Le relayer a exécuté les transactions suspectes
La documentation explique que les clés de dépense sont dérivées côté client. Le service relayer transmet les transactions et paie les frais réseau, facilitant l’utilisation des comptes.
Sur Ethereum et Base, ce relayer réalisait habituellement moins de trente transactions par heure pendant la période de référence. Il en a exécuté 174 entre 17 et 18 heures UTC le jour du piratage.
Cette activité inhabituelle documente le passage des opérations par l’infrastructure Fluidkey. Elle ne prouve ni le vol des clés des utilisateurs ni celui du relayer. La chaîne montre les transactions, pas les autorisations internes qui les ont permises.
Les retraits légitimes ne doivent pas gonfler les pertes
Bitquery distingue les adresses associées à l’attaquant des portefeuilles présentant un antérieur. Les adresses associées à l’attaquant sont distinguées des portefeuilles ayant un passé. Environ 349 000 dollars de sorties sont classés dans cette seconde catégorie sur la fenêtre analysée.
Un utilisateur a notamment transféré 277 000 dollars vers un portefeuille utilisé depuis 2024. L’enquête estime ce mouvement probablement légitime. Elle ne peut toutefois établir les intentions de chaque utilisateur.
Environ 65 000 dollars restent sans attribution suffisamment solide. Les intégrer directement au préjudice serait prématuré. Le montant retenu de 1,58 million correspond donc à un minimum lié aux adresses identifiées. Cette prudence est essentielle pour mesurer un hack crypto. Tout transfert observé pendant une attaque n’est pas nécessairement frauduleux.
Hack crypto : enquête, sécurité et prochaines étapes
Fluidkey indique avoir arrêté tous ses services le 19 novembre à 18 h 05 UTC. L’entreprise affirme n’avoir observé aucune nouvelle transaction non autorisée après cette suspension.
Le 20 novembre à 07 h 35 UTC, Bitquery ne constatait aucune reprise d’activité du relayer suivi. Cela confirme une interruption opérationnelle, pas la restitution des cryptomonnaies. Fluidkey enquête avec SEAL 911 et promet un rapport détaillé. Il devra préciser les composants ou permissions exploités, les comptes concernés et les éventuelles récupérations.
Fluidkey recommande de ne pas utiliser son site et son application pendant l’enquête. Les utilisateurs ne peuvent pas interagir avec son site et son application pendant l’enquête. Les utilisateurs peuvent contrôler leurs sur un explorateur indépendant. Ils peuvent consulter leurs données sur un explorateur indépendant. Ils doivent également se méfier des faux services de récupération demandant des signatures ou des clés privées.
La reprise des services ne suffira pas à établir la sécurité retrouvée. Des explications vérifiables, des correctifs audités et un bilan des remboursements seraient plus convaincants. La portée du piratage Fluidkey doit rester distincte de toute hypothèse sur son origine.
En synthèse : au moins 1,58 million de dollars ont rejoint des adresses liées à l’attaquant. La cause demeure inconnue. Les risques des services techniques associés aux portefeuilles non dépositaires sont soulignés.
FAQ : hack crypto et piratage Fluidkey
Selon Bitquery, au moins 1,58 million de dollars ont rejoint des adresses liées à l’attaquant en 36 minutes. Les transactions concernent six blockchains. Ce montant reste une estimation minimale on-chain, pas un bilan officiel définitif.
Non. Au 20 novembre, aucun rapport technique définitif n’explique la faille. Le relayer habituel a transmis les opérations suspectes, sans preuve publique d’un vol de clés. Fluidkey enquête avec SEAL 911.
Non. Bitquery retrace 881,6 ETH, soit environ 1,57 million de dollars, vers Tornado Cash. Ces dépôts proviennent de fonds déjà comptés dans le montant attribué à l’attaquant. Ils ne doivent pas être additionnés aux 1,58 million initiaux.
Article d’Actu Crypto à titre informatif, sans conseil financier ni recommandation d’investissement. Les estimations correspondent aux observations disponibles au 20 novembre 2026 et peuvent évoluer. Les cryptomonnaies et les portefeuilles numériques présentent des risques de sécurité et de perte en capital.